Bir lojistik firması büyürken ilk çatlayan yer yazılım değildir. Yetkidir. Tek şubeyken herkes her şeyi görür ve bu bir sorun oluşturmaz. İkinci şube açıldığında sorular başlar: diğer şube merkezin carisini görmeli mi, muhasebe operasyonun teklifini değiştirebilmeli mi, kim hangi rakama erişecek? Çoğu firma bu soruyu “şimdilik herkes görsün” diyerek erteler — ve ertelendiği için bir gün istenmeyen bir kişi istenmeyen bir raporu görür.
Çok şubeli yapıda yetki neden kritik hâle gelir
Tek lokasyonda çalışırken bilgi zaten paylaşılır; kimin neyi gördüğü fiilen şeffaftır. İkinci şubede üç şey aynı anda değişir:
- Ticari sınır oluşur. Şubelerin müşteri portföyleri ayrışır; birinin fiyatını diğerinin görmesi ticari bir mesele hâline gelir.
- Sorumluluk dağılır. Aynı kaydı iki farklı ekip değiştirebiliyorsa hatanın kaynağı bulunamaz.
- Personel hareketi artar. İşten ayrılan bir kişinin ne gördüğü, ne indirdiği ve neyi değiştirdiği geriye dönük olarak sorulur.
Rol tabanlı yetkilendirme: doğru soru “kim” değil, “hangi rol”
Yetkiyi kişi bazında vermek kısa vadede kolaydır, uzun vadede yönetilemez hâle gelir. Her yeni çalışan için sıfırdan karar verilir, ayrılanın yetkileri unutulur ve zamanla kimsenin tam olarak bilmediği bir izin yığını oluşur.
Sürdürülebilir yöntem rol tabanlı kurgudur: yetki kişiye değil role verilir, kişi role atanır. Operasyon uzmanı, muhasebe sorumlusu, şube müdürü, sürücü — her rolün ne göreceği bir kez tanımlanır. Yeni kişi geldiğinde tek yapılan onu doğru role bağlamaktır.
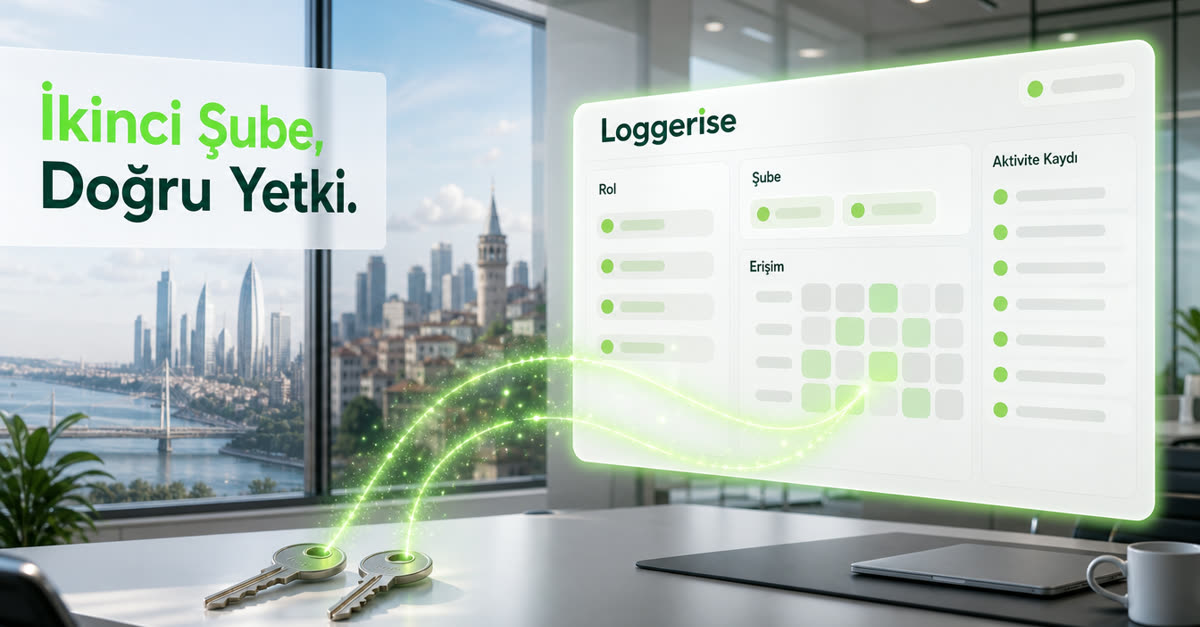
Buna ikinci bir boyut eklenir: şube ekseni. Aynı rol, farklı şubelerde farklı veri kümesi görür. Bu iki eksen birlikte kurulduğunda “kim, neyi, hangi şubede” sorusu tek matriste cevaplanır.
Yetkilendirmede sık yapılan dört hata
- Herkesi yönetici yapmak. Kısa vadede sürtünmeyi azaltır, uzun vadede denetimi imkânsızlaştırır.
- Yetkiyi sonradan kurmak. Veri birikmişken yetki sınırı çizmek, çalışma alışkanlıklarını da bozar. Doğru zaman ikinci şubeyi açmadan öncesidir.
- Silme yetkisini ayırmamak. Görme, değiştirme ve silme farklı seviyelerdir. En sık karıştırılan ikisi değiştirme ile silmedir.
- Kayıt tutmamak. Yetki verilmiş olması, yapılanın izlenmediği anlamına gelmemelidir.
Aktivite kaydı: yetkinin tamamlayıcısı
Yetkilendirme kimin ne yapabileceğini belirler; aktivite kaydı kimin ne yaptığını gösterir. İkisi birlikte çalışır. Bir teklif değiştiğinde, bir belge silindiğinde veya bir cari güncellendiğinde işlemin kim tarafından ne zaman yapıldığının kayıtta durması, tartışmayı teknik bir soruya indirger.
Bu kayıt aynı zamanda veri güvenliği tarafında da işlevseldir: erişimin izlenebilir olması, kişisel veri işleyen sistemlerde beklenen temel kontrollerden biridir.
Loggerise’da yapı nasıl kurgulanır
Loggerise’da yetkilendirme ayrı bir katman olarak durur; çok şubeli kullanım baştan desteklenir ve yapılan işlemler aktivite kaydına yazılır. Yani şube büyümesi, sistemin sonradan zorlanarak uyarlandığı bir durum değil, kurulumdan itibaren tanımlı bir yapıdır. Modüllerin genel çerçevesini Loggerise ERP sayfasında bulabilirsiniz.
Veri güvenliği ve iç iletişim tarafındaki karşılığı için Güvenli Bulut Dosya Yönetimi yazısına, büyüme sırasında Excel düzeninin nerede tıkandığını görmek için Filo Büyürken Excel yazısına bakabilirsiniz.
Sıkça sorulan sorular
Çok şubeli yapıda her şube kendi verisini mi görmeli?
Genel kural, şubenin kendi operasyonunu görmesi; merkezin ise tümünü görmesidir. İstisnalar ticari karara bağlıdır — ortak müşteriler veya ortak filo varsa erişim özel olarak tanımlanır. Önemli olan bu kararın bir kez verilip sistemde tanımlanmasıdır.
Yetkilendirme ne zaman kurulmalı?
İkinci şube açılmadan önce. Sonrasında yapılan her düzenleme temizlik işidir: kimin neyi zaten gördüğü sorusuyla uğraşmak gerekir.
Rol tabanlı yetki ile kullanıcı bazlı yetki arasındaki fark nedir?
Kullanıcı bazlı yetkide izinler kişiye verilir ve her yeni kişi için yeniden karar gerekir. Rol tabanlı yetkide izinler role verilir, kişi role bağlanır. İkincisi personel değişiminde çok daha az hata üretir.
Muhasebe operasyonun kaydını görmeli mi?
Görmesi genellikle gerekir; değiştirmesi genellikle gerekmez. Görme ve değiştirme yetkilerinin ayrılması, bu tip sorunların çoğunu tek başına çözer.
Özet
Çok şubeli lojistik yapısında yetkilendirme bir güvenlik detayı değil, büyümenin altyapısıdır. Rol ve şube eksenlerinin birlikte tanımlandığı, işlemlerin aktivite kaydına düştüğü bir yapı; ikinci şube açılmadan önce kurulduğunda sorunsuz çalışır, sonrasında kurulduğunda ise temizlik işine dönüşür. Operasyon, finans ve yetkiyi tek sistemde toplayan bir lojistik yazılımı bu düzenin temelidir; sistemleri karşılaştırırken nelere bakılacağını lojistik yazılımı karşılaştırma sayfamızda ele aldık.